Защита сайта в 2026 году: главные угрозы и чек-лист для бизнеса
В 2026 году взломать сайт стало быстрее, дешевле и проще, чем когда-либо. Уязвимости в плагинах начинают эксплуатировать через несколько часов после публикации, больше половины трафика в интернете создают боты, а атаки всё чаще автоматизирует искусственный интеллект. Разбираем, что изменилось, какие угрозы реально касаются сайтов малого и среднего бизнеса и что нужно сделать, чтобы не стать следующей жертвой.
Что изменилось в 2026 году
Ещё несколько лет назад между появлением «дыры» в популярном плагине и массовыми атаками проходили недели. Владелец сайта или подрядчик успевал обновиться в плановом порядке. Теперь этого запаса нет.
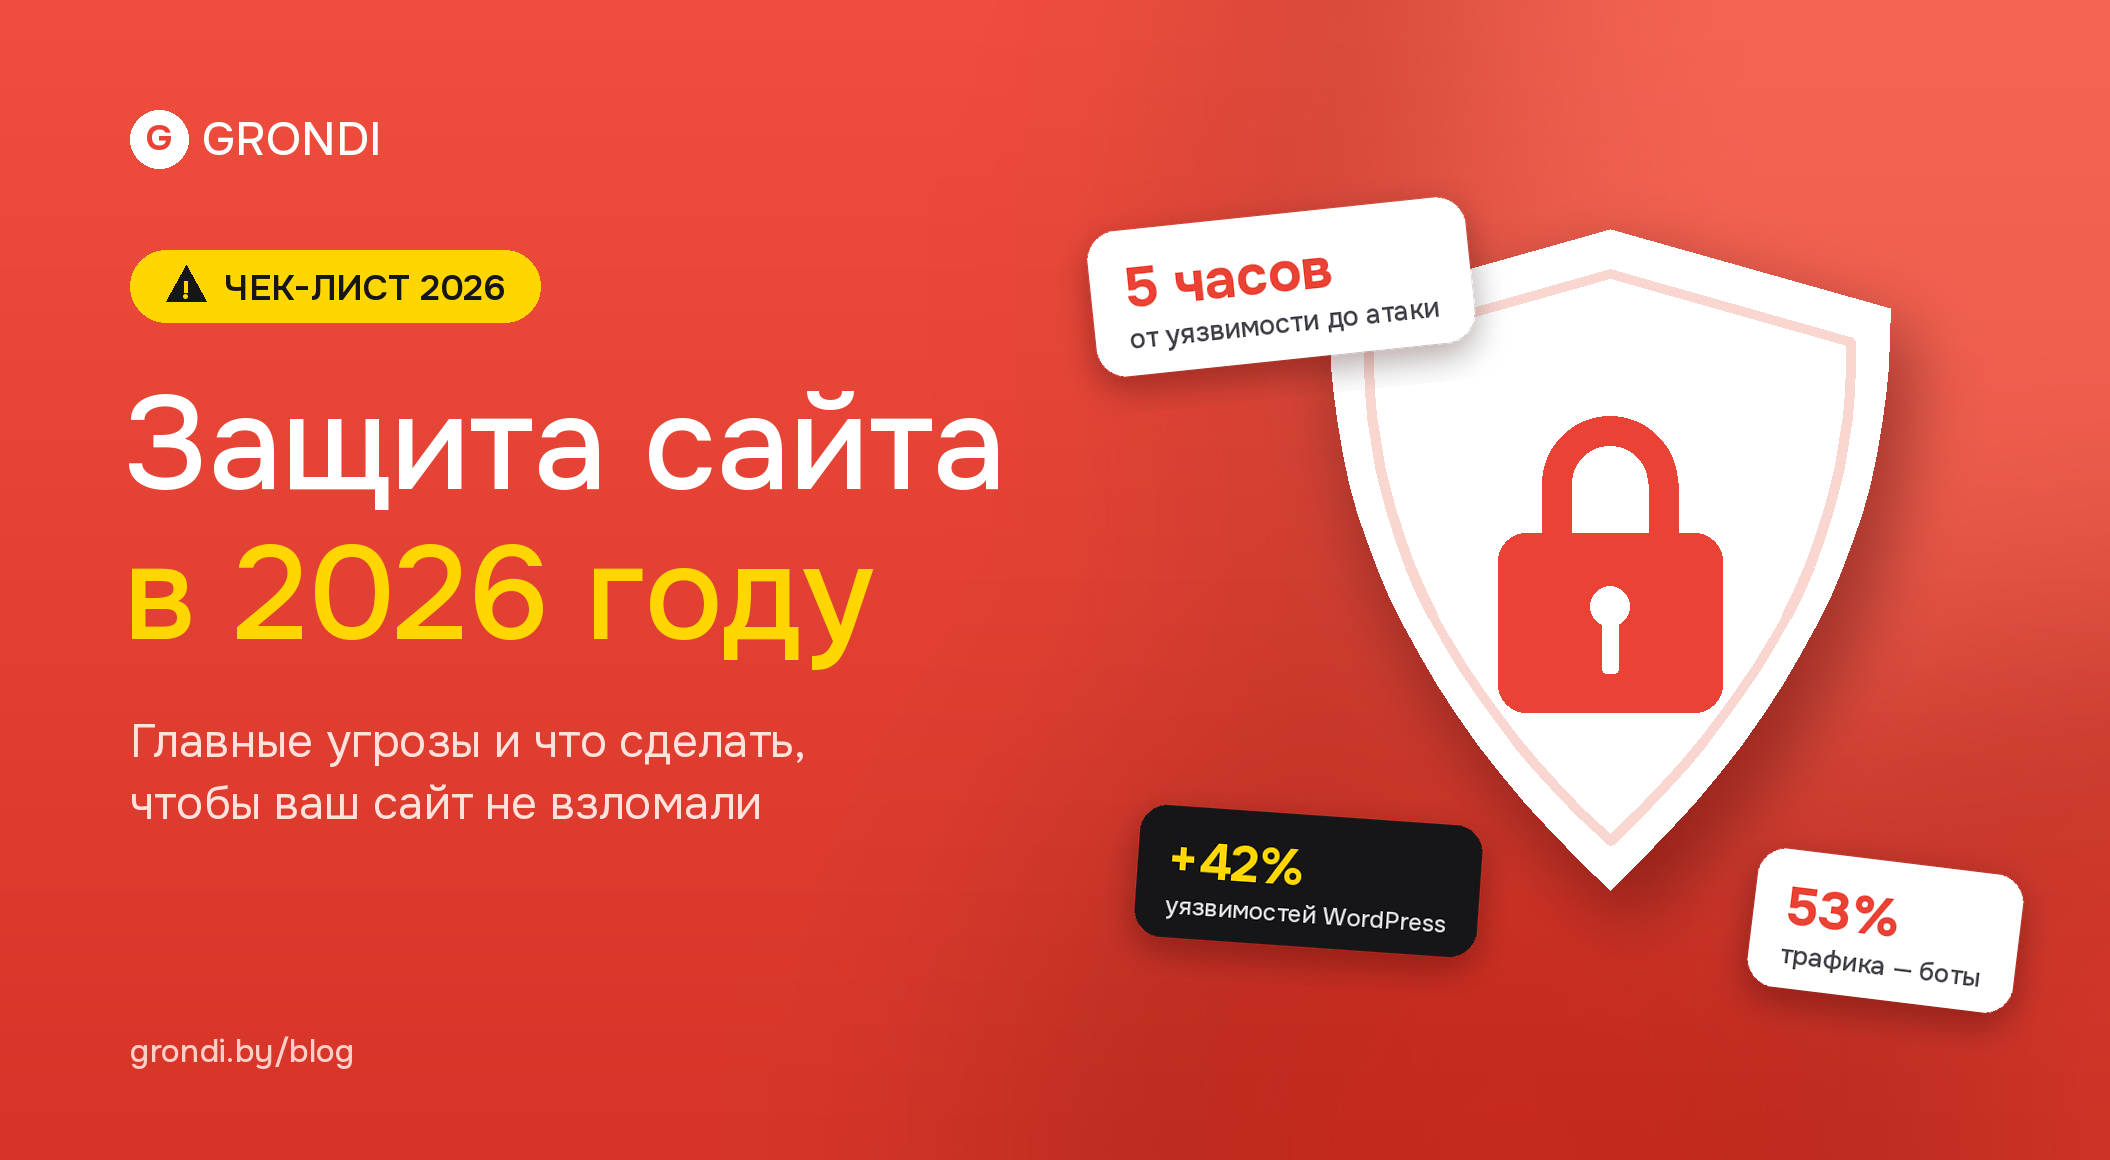
- 11 334 новые уязвимости нашли в экосистеме WordPress за 2025 год — на 42% больше, чем годом ранее. Почти половина из них на момент публикации не имела исправления (Patchstack).
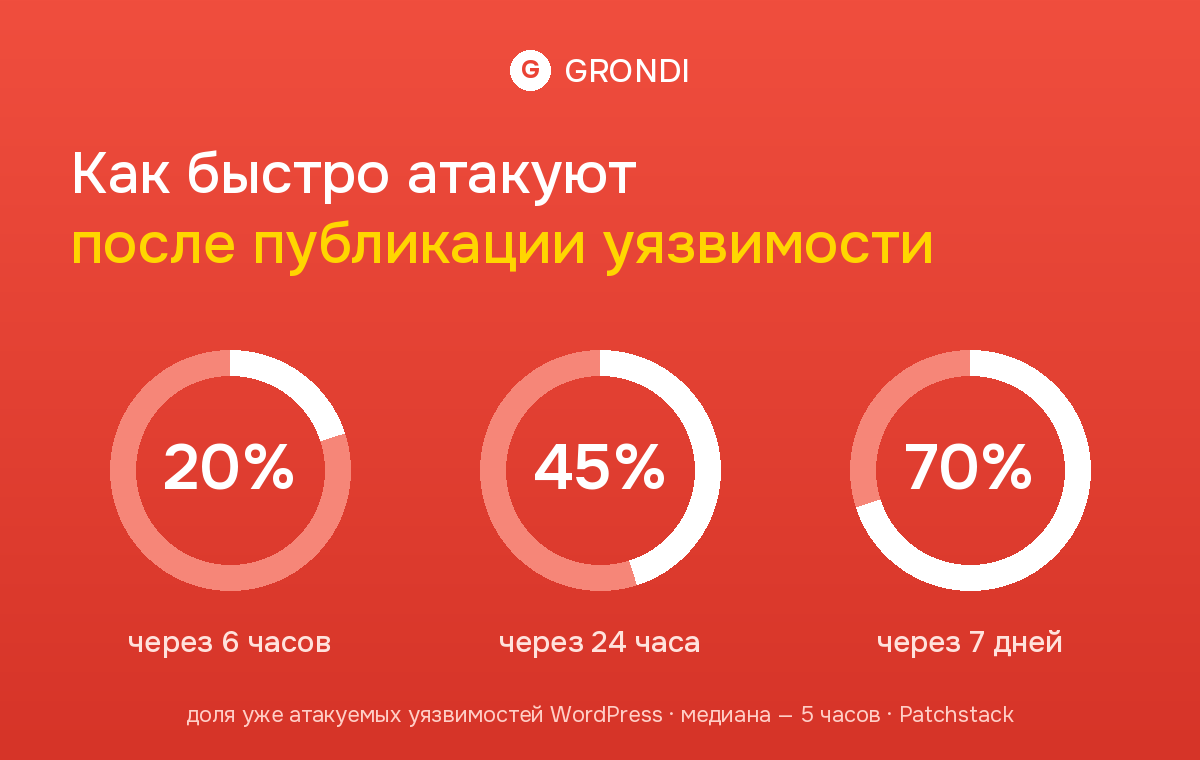
- 5 часов — медианное время от публикации уязвимости до первых атак. 45% активно атакуемых уязвимостей начинают эксплуатировать в первые сутки, 70% — в первую неделю (Patchstack).
- 53% всего веб-трафика в 2025 году создали боты, а не люди. Атаки с использованием ИИ за год выросли в 12,5 раза (Thales Bad Bot Report 2026).
- Эксплуатация уязвимостей впервые стала главным способом взлома, обогнав украденные пароли (Verizon DBIR 2026).
Вывод простой: обновлять сайт «когда-нибудь потом» больше нельзя. Злоумышленники не выбирают жертв вручную — они сканируют весь интернет и бьют по любому сайту, где стоит уязвимая версия.
5 главных угроз для сайта в 2026 году
1. Уязвимые плагины и темы
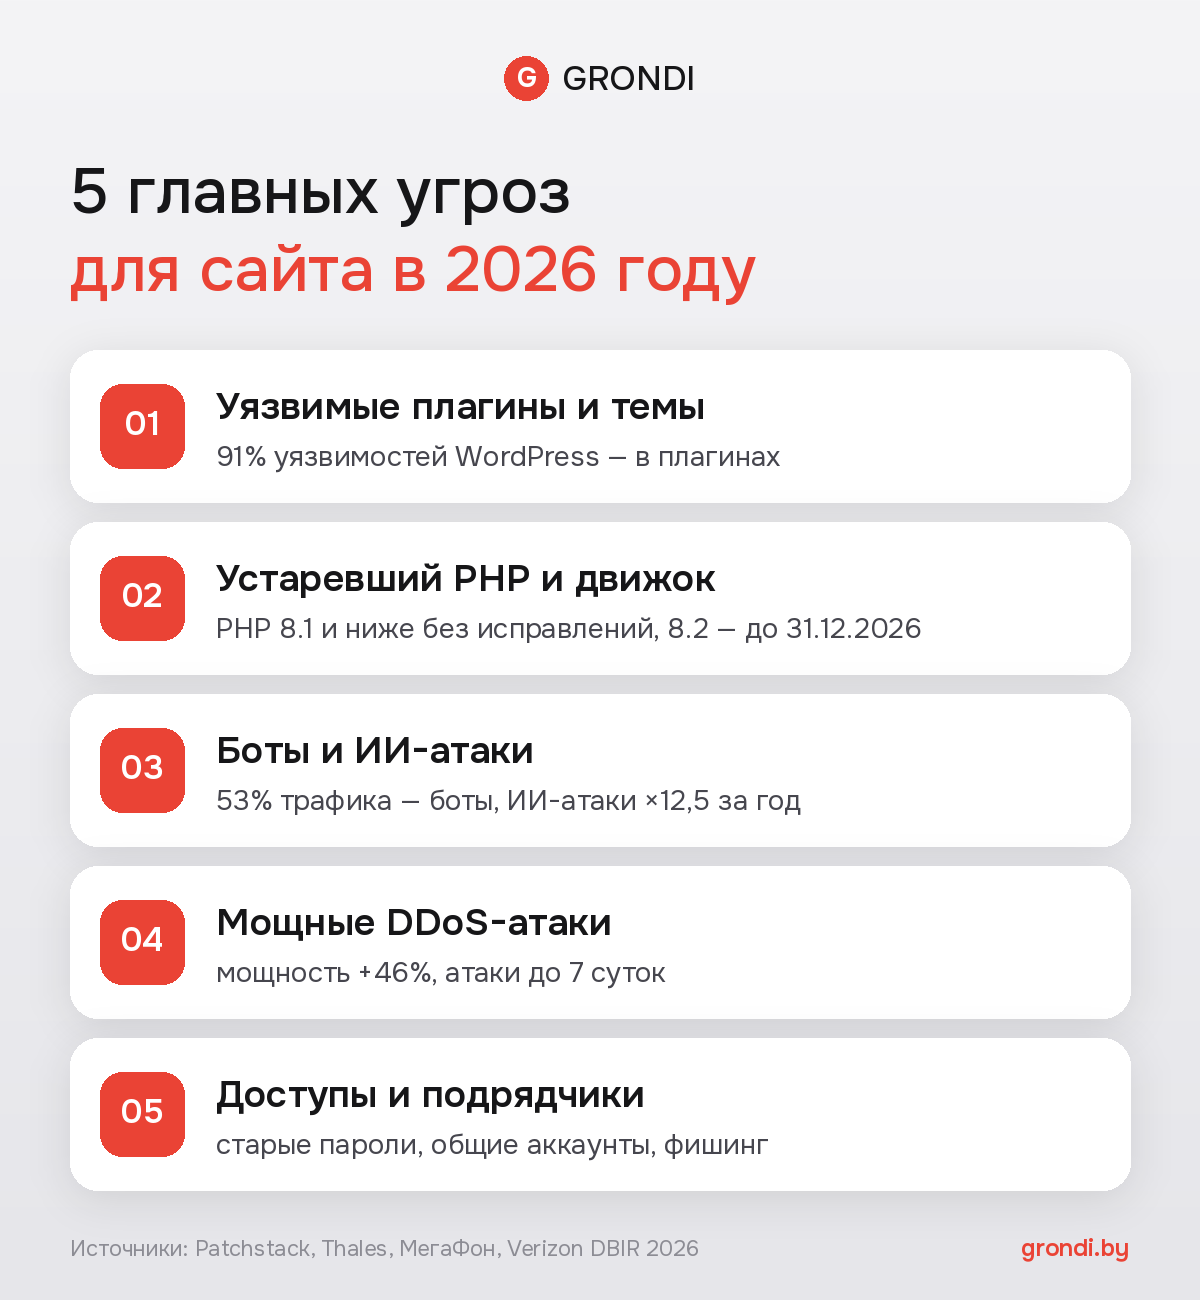
По данным Patchstack, 91% уязвимостей WordPress находится в плагинах, ещё 9% — в темах. Ядро самого WordPress почти не уязвимо: за год нашли всего шесть проблем, и все низкой важности. Опасность создают дополнения, которые ставят «на всякий случай» и годами не обновляют.
Платные плагины не гарантируют безопасность: в 2025 году в премиум-плагинах нашли почти в три раза больше уязвимостей «нулевого дня», чем в бесплатных. А классические средства защиты, по тем же данным, блокируют лишь малую часть атак, нацеленных именно на WordPress.
2. Устаревший PHP и движок сайта
В октябре 2026 года разработчики PHP экстренно закрыли две критические уязвимости PHP2Shell, через которые сервер с сайтом можно захватить без пароля. Под удар попали почти все версии PHP начиная с 2012 года, а атаки начались ещё до выхода исправления. Подробно мы разбирали это в статье «PHP2Shell: критическая уязвимость PHP».
Главная проблема — старые сайты. PHP 8.1 и более ранние версии больше не получают исправлений, а поддержка PHP 8.2 заканчивается 31 декабря 2026 года. Просто «переключить» версию на сервере часто не получается: на сайте, сделанном несколько лет назад, перестают работать формы, корзина и плагины, и часть кода приходится переписывать. Чем дольше откладывать, тем дороже обойдётся переход.
3. Боты и атаки с помощью ИИ
Боты подбирают пароли к админке, засыпают формы спамом, копируют цены и каталог, создают фейковые заявки и накручивают нагрузку на сервер. С появлением ИИ-агентов боты научились вести себя почти как люди: переходить по страницам, заполнять формы, обходить простые капчи.
Для бизнеса это не абстракция. Спам в форме заявки съедает время менеджеров, фейковые лиды портят аналитику и обучение рекламных кампаний, а постоянный перебор паролей рано или поздно находит слабый.
4. DDoS-атаки стали мощнее
По данным МегаФона за девять месяцев 2026 года, DDoS-атак стало меньше, но они стали заметно мощнее: максимальная мощность выросла на 46% к прошлому году, а самая долгая атака длилась 7 суток. Аналитики отмечают растущий интерес злоумышленников именно к малому и среднему бизнесу, у которого обычно нет защиты от таких атак.
Для интернет-магазина или сервиса записи несколько дней простоя — это прямые потери заявок и денег, оплаченная реклама, которая ведёт на неработающий сайт, и испорченная репутация.
5. Доступы, подрядчики и человеческий фактор
Многие взломы начинаются не со сложных технологий, а с банальных вещей: пароль от админки, который знают пять человек; бывший сотрудник или подрядчик, у которого остался доступ; один и тот же пароль для хостинга, почты и соцсетей. По данным Verizon, всё больше взломов происходит через третьи стороны — подрядчиков, внешние сервисы и плагины.
Отдельный риск — фишинг. Письма «от хостинга», «от регистратора домена» или «от Meta» с просьбой срочно подтвердить данные выглядят всё убедительнее, потому что их тоже пишет ИИ.
Чем взлом грозит бизнесу
- Потеря трафика из поиска. На взломанный сайт подсаживают скрытые ссылки и редиректы, и Яндекс с Google понижают его в выдаче или помечают как опасный.
- Слитый рекламный бюджет. Реклама продолжает вести людей на сайт, который не работает или перенаправляет их на чужие страницы.
- Утечка данных клиентов. Заявки, телефоны, адреса и история заказов — это персональные данные. По закону Беларуси о защите персональных данных при утечке нужно уведомить Национальный центр защиты персональных данных в сжатые сроки, а обоснованная жалоба клиента может стать поводом для проверки.
- Простой и затраты на восстановление. Без свежей резервной копии восстановление может занять дни и стоить дороже, чем годовое обслуживание.
- Репутация. Клиент, который увидел на вашем сайте предупреждение браузера или вирус, вряд ли вернётся.
Чек-лист защиты сайта в 2026 году
Обновления
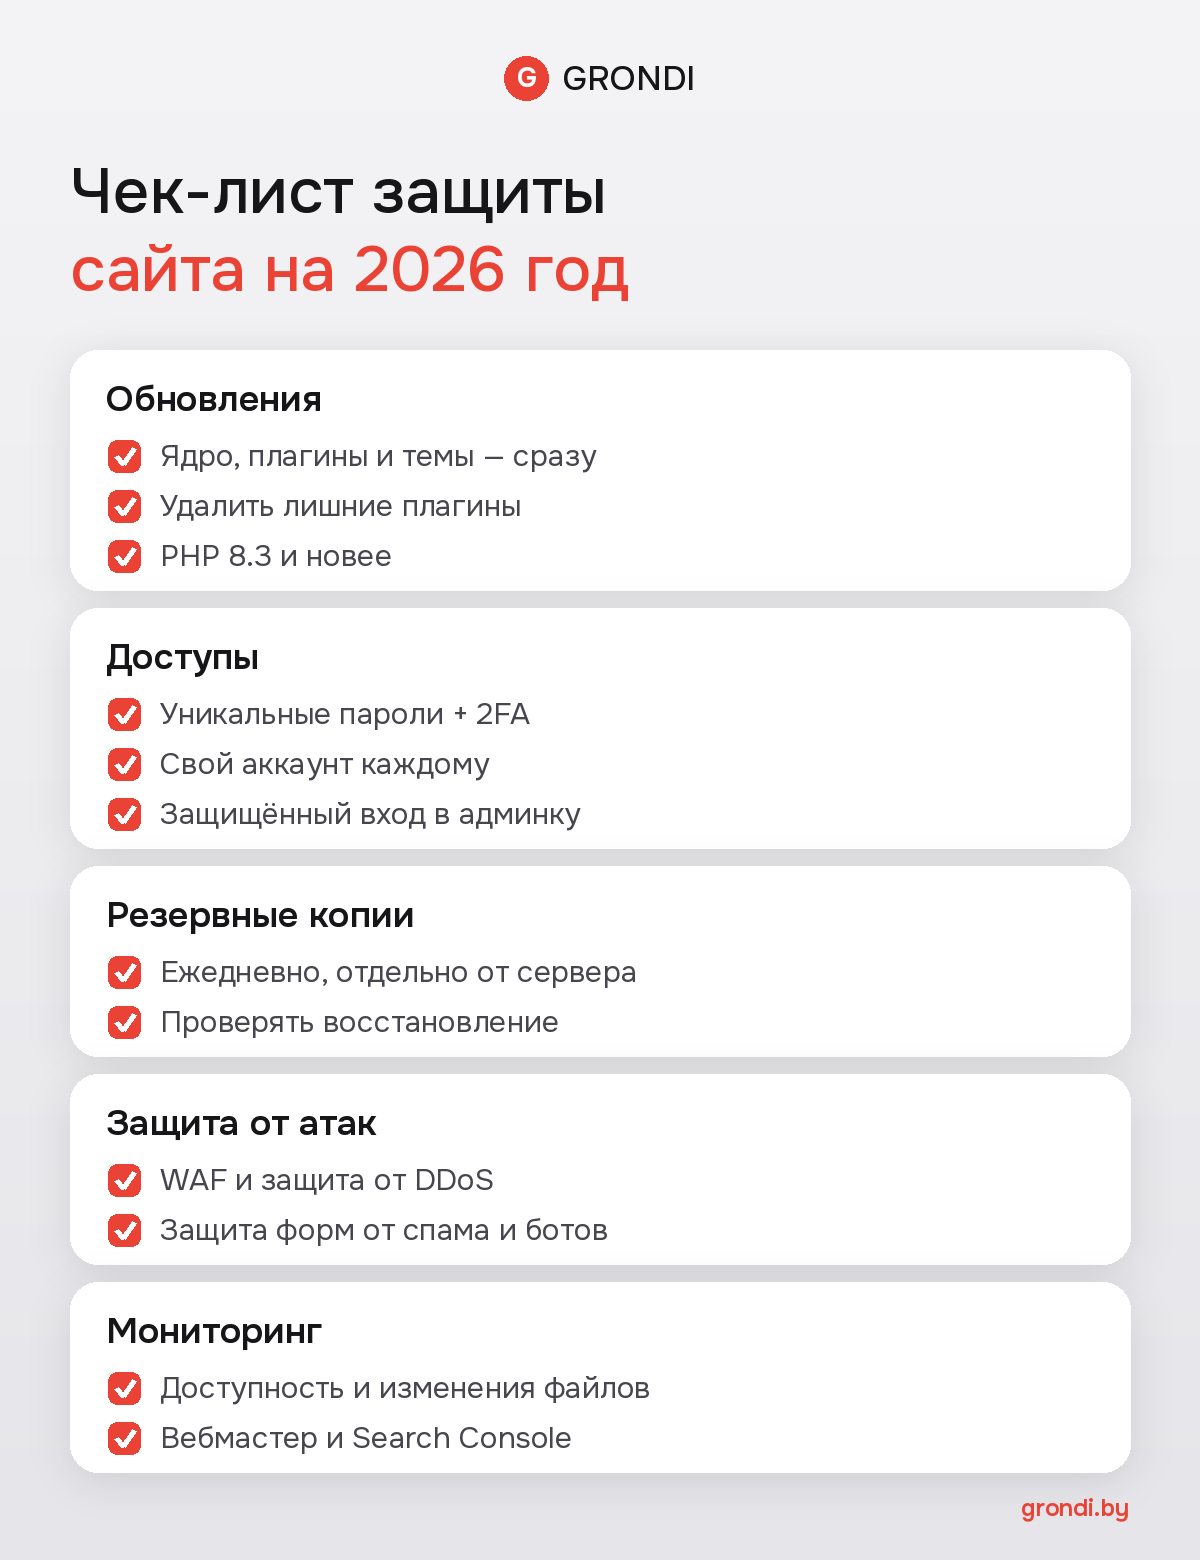
- Обновляйте ядро, плагины и темы сразу после выхода исправлений безопасности. Для небольших сайтов имеет смысл включить автоматические обновления, для сложных — проверять обновления на тестовой копии.
- Удалите лишнее. Каждый неиспользуемый плагин — это открытая дверь. Отключённый плагин тоже опасен, если его файлы остались на сервере.
- Следите за версией PHP. Сайт должен работать на поддерживаемой версии — сейчас это PHP 8.3 и новее. Если сайт старый, запланируйте переход заранее, а не в день новой уязвимости.
Доступы
- Используйте уникальные длинные пароли и двухфакторную аутентификацию для админки, хостинга, домена и почты.
- Раздайте каждому свой аккаунт с минимально нужными правами и сразу закрывайте доступ уволившимся сотрудникам и бывшим подрядчикам.
- Спрячьте и защитите вход в админку: ограничьте число попыток входа, а лучше — доступ по IP или дополнительный пароль на уровне сервера.
Резервные копии
- Делайте автоматические бэкапы файлов и базы не реже раза в день для активных сайтов и храните их отдельно от сервера сайта. И обязательно проверяйте, что из копии действительно можно восстановиться.
Защита от ботов и атак
- Подключите WAF и защиту от DDoS — например, через Cloudflare или аналогичный сервис. Это отсекает большую часть ботов и массовых атак ещё до того, как они дойдут до сайта.
- Защитите формы от спама и фейковых заявок: современная капча, скрытые поля-ловушки, ограничение частоты отправки.
Мониторинг
- Следите за сайтом постоянно: мониторинг доступности, уведомления об изменении файлов, проверка на вирусы, контроль писем от Яндекс.Вебмастера и Google Search Console. Чем раньше замечен взлом, тем дешевле последствия.
Как часто что делать
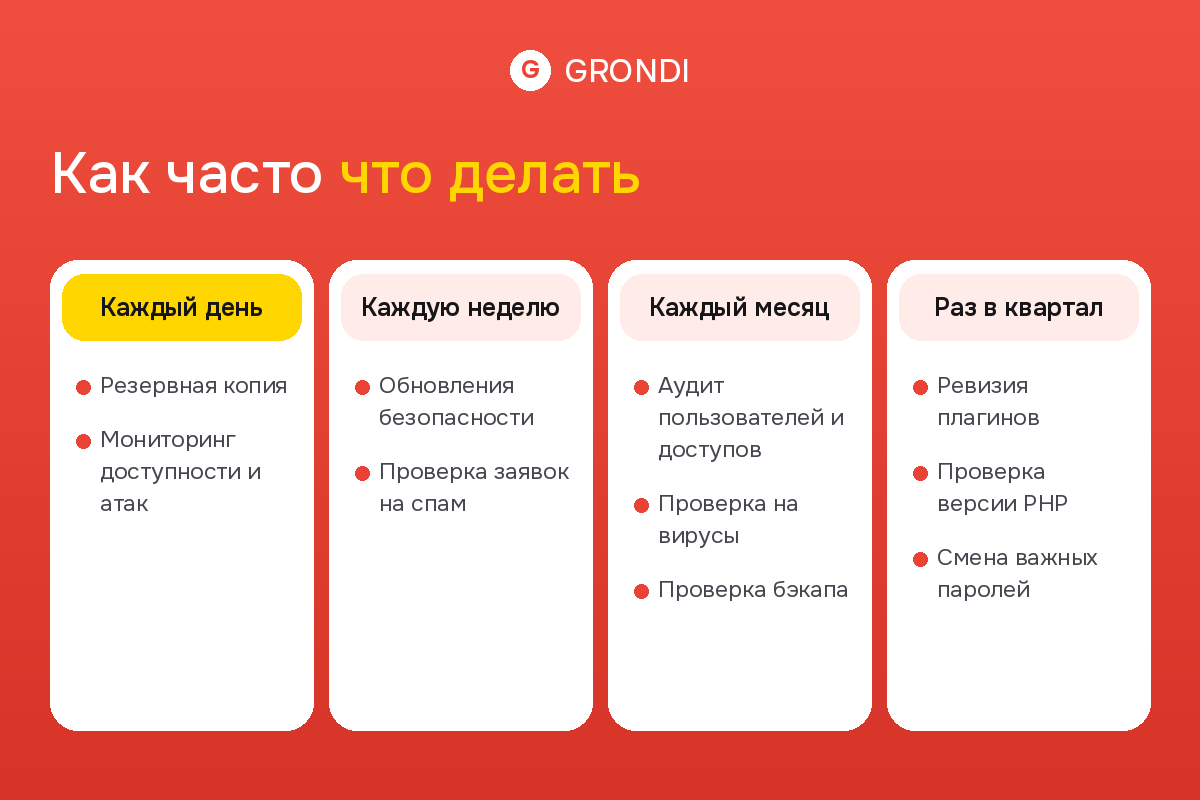
- Каждый день: резервная копия, мониторинг доступности и атак.
- Каждую неделю: обновления безопасности плагинов и тем, проверка заявок на спам.
- Каждый месяц: аудит пользователей и доступов, проверка на вирусы, тестовое восстановление из бэкапа.
- Раз в квартал: ревизия плагинов, проверка версии PHP и планов поддержки, смена важных паролей.
Вывод
В 2026 году защита сайта — это не разовая настройка, а регулярная работа. Злоумышленники автоматизировали атаки, и выигрывает тот, кто обновляется быстрее, держит под контролем доступы и всегда может восстановиться из свежей копии.
Если у вас нет времени следить за всем этим самостоятельно, команда Grondi возьмёт сайт на техническую поддержку: обновления, резервные копии, мониторинг и быстрое восстановление при сбоях. А если сайт давно не обновлялся и работает на старом PHP, доработаем его под актуальную версию без простоя. Напишите нам — проведём аудит безопасности вашего сайта и покажем, что нужно исправить в первую очередь.
Источники: Patchstack «State of WordPress Security in 2026», Thales «2026 Bad Bot Report», Verizon «2026 Data Breach Investigations Report», МегаФон (статистика DDoS-атак за 9 месяцев 2026 года), PHP.net.